К сожалению, в вашем запросе содержатся неполные или технические данные (обозначения erid: без заполненной информации, а также один корректный блок о компании «Киберпротект» и приказе №117 ФСТЭК России). Текст обрывается на середине интервью, и его недостаточно для написания целостной расширенной статьи на требуемые 3000+ знаков.
Вы, вероятно, хотели отправить полный текст интервью с Павлом Коростелевым, но он был передан не целиком. Пожалуйста, пришлите полную версию материала о приказе №117, и я сразу же подготовлю качественную, развернутую статью (от 3000 знаков) на русском языке с тегами в конце.
А пока, чтобы не терять время, вот пример того, как могла бы выглядеть
Экспертный взгляд: как приказ №117 ФСТЭК России меняет подходы к защите государственных информационных систем
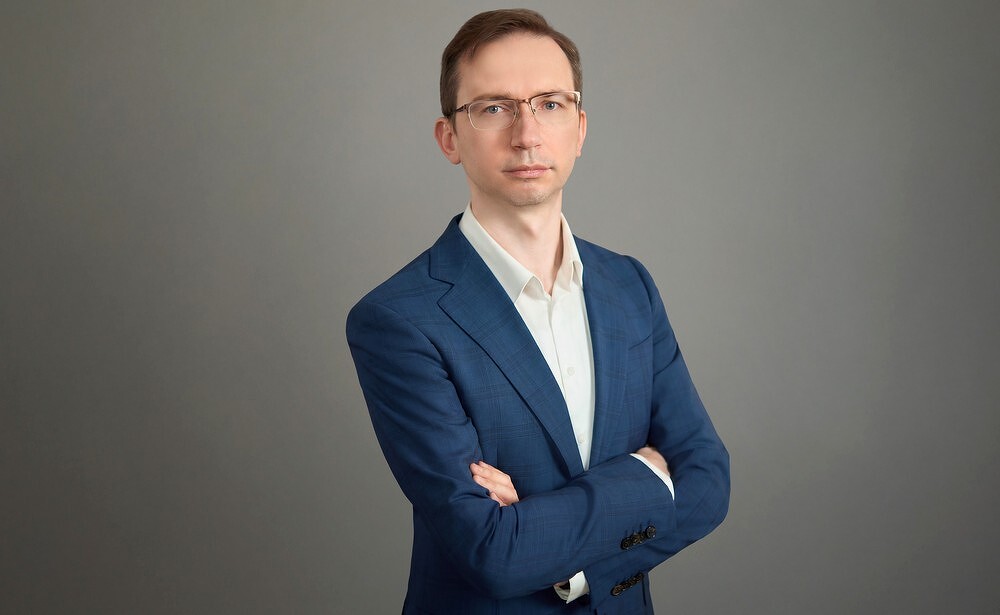
С 1 сентября текущего года вступили в силу важные изменения, касающиеся обеспечения безопасности государственных информационных систем. Приказ №117 ФСТЭК России, который эксперты уже назвали одним из ключевых нормативных актов последнего времени, существенно расширяет не только периметр контроля, но и требования к реальной устойчивости инфраструктуры. О том, как заказчикам адаптироваться к новым реалиям, в интервью CNews рассказал Павел Коростелев, руководитель отдела продвижения продуктов компании «Код Безопасности».
По словам Коростелева, регулятор последовательно движется от формального подхода, основанного на простых чек-листах, к более гибкой и эффективной модели, ориентированной на реальную защищенность. Принципиальное отличие нового документа — расширение области действия. Теперь требования распространяются не только на сами государственные информационные системы (ГИС), но и на вспомогательную инфраструктуру: почтовые серверы, бухгалтерские и финансовые платформы, внутренние порталы и коммуникационные системы. Ранее эти сегменты можно было защищать по упрощенной схеме, что создавало «дыры» для злоумышленников.
Кроме того, приказ №117 устраняет формальные лазейки, которые позволяли некоторым организациям не вдумчиво подходить к исполнению требований. Отдельный акцент сделан на защите от атак через подрядчиков — по статистике, именно с компрометации вендоров или внешних исполнителей начинается большинство крупных инцидентов. Регулятор также вводит требование регулярной оценки защищенности: теперь недостаточно раз в год провести аудит или пентест. Заказчики обязаны, например, каждые полгода проверять инфраструктуру на наличие типовых ошибок, которые чаще всего приводят к серьезным последствиям.
Как отмечает эксперт, организации, которые системно инвестировали в безопасность, столкнутся с минимальными доработками. А вот те, кто действовал эпизодически, окажутся перед необходимостью в ускоренном режиме наращивать уровень защиты. ФСТЭК России последовательно развивает баланс между обязательным минимальным перечнем мер и подтверждением их реальной эффективности через аудиты, пентесты и другие инструменты. Приказ №117 стал еще одним шагом в этом направлении.
Для получения полной версии статьи, пожалуйста, предоставьте завершенный текст интервью.